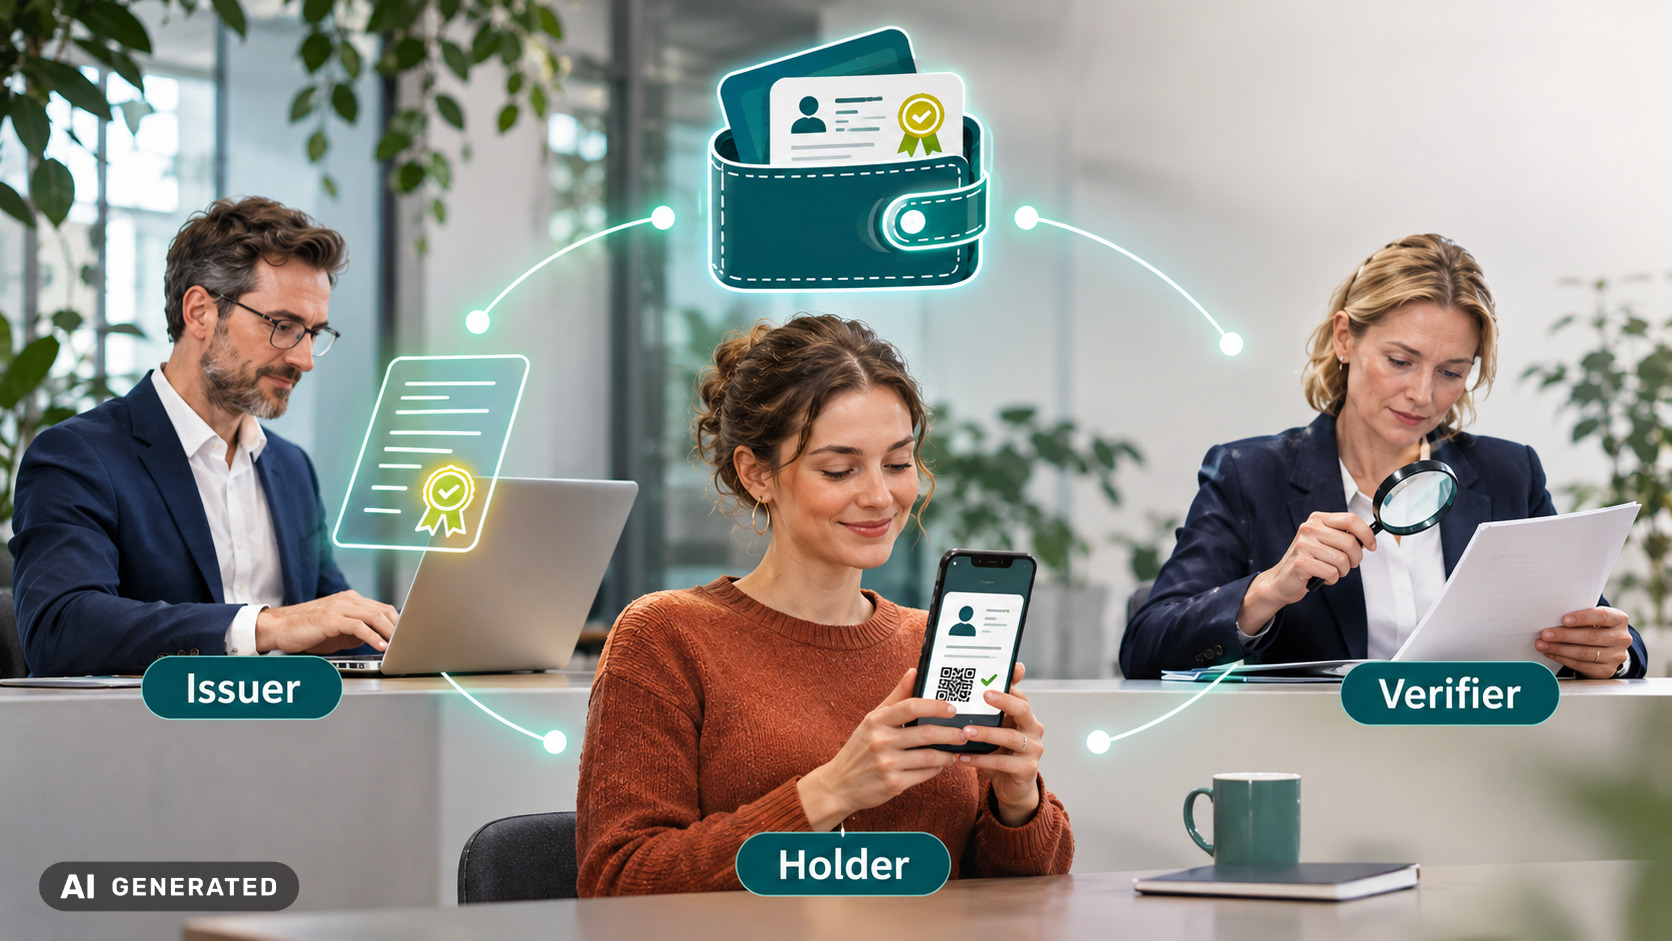
Die digitale Transformation bringt nicht nur neue Technologien mit sich, sondern auch neue Rollen und Verantwortlichkeiten. Besonders im Kontext der EUDI-Wallet und verifizierbarer Nachweise (Verifiable Credentials) stellt sich für Unternehmen und Behörden eine grundlegende Frage: Welche Funktion übernehmen wir eigentlich in diesem Ökosystem?
Denn während technische Diskussionen oft um Wallets, kryptografische Verfahren und Standards kreisen, bleibt ein zentraler Aspekt häufig unberücksichtigt: Die Rolle einer Organisation im Wallet-Ökosystem bestimmt, welche Prozesse sie steuert, welche Daten sie verantwortet und welche Infrastruktur sie benötigt. Ob Sie digitale Nachweise ausstellen, verwalten oder prüfen: jede dieser Funktionen bringt eigene Anforderungen mit sich, die weit über die reine Technik hinausgehen.
In diesem Artikel gehen wir der Frage nach, warum die Rollenklärung im Wallet-Ökosystem so wichtig ist, welche Verantwortlichkeiten mit den einzelnen Rollen verbunden sind und wie Sie herausfinden, welche Position Ihre Organisation einnimmt. Denn eines ist klar: Ohne ein klares Verständnis der eigenen Rolle wird die Umsetzung digitaler Identitätsprozesse schnell unübersichtlich oder gar rechtlich riskant.
Viele Projekte im Bereich digitaler Identitäten scheitern nicht an mangelnder Technologie, sondern an unklaren Zuständigkeiten. Wer ist für die Ausstellung digitaler Nachweise verantwortlich? Wer prüft ihre Echtheit? Und wer verwaltet sie im operativen Betrieb? Diese Fragen sind keine technischen Feinheiten, sondern strategische Weichenstellungen, die über Erfolg oder Misserfolg eines Projekts entscheiden können.
Denn die Rolle, die eine Organisation im Wallet-Ökosystem einnimmt, beeinflusst nicht nur die technische Architektur, sondern auch Compliance-Anforderungen, betriebliche Abläufe und sogar die rechtliche Haftung. Ein Unternehmen, das digitale Nachweise ausstellt, muss beispielsweise sicherstellen, dass diese fälschungssicher sind und bei Bedarf widerrufen werden können. Eine Behörde, die Nachweise prüft, muss dagegen Mechanismen etablieren, um deren Gültigkeit verlässlich zu verifizieren. Und ein Softwareanbieter, der Infrastruktur für digitale Identitäten bereitstellt, muss mandantenfähige Lösungen entwickeln, die den Anforderungen verschiedener Kunden gerecht werden.
Genau deshalb ist die Rollenklärung der erste Schritt – noch vor der technischen Umsetzung. Sie hilft, die richtigen Fragen zu stellen: Was müssen wir tun? Was dürfen wir tun? Und was brauchen wir dafür? Ohne diese Klarheit laufen Organisationen Gefahr, entweder zu viel zu investieren (indem sie Infrastruktur aufbauen, die sie nicht benötigen) oder zu wenig (indem sie kritische Anforderungen übersehen).
Die drei Grundrollen: Issuer, Holder, Verifier
Das Wallet-Ökosystem lässt sich auf drei zentrale Rollen reduzieren: Issuer (Aussteller), Holder (Inhaber) und Verifier (Prüfer). Doch hinter diesen Begriffen verbergen sich komplexe Verantwortlichkeiten, die weit über die reine Funktionsbeschreibung hinausgehen. Schauen wir uns an, was jede dieser Rollen in der Praxis bedeutet und welche Herausforderungen damit verbunden sind.
Der Issuer: Die Verantwortung für die Ausstellung digitaler Nachweise
Als Issuer ist eine Organisation dafür verantwortlich, digitale Nachweise zu erstellen und auszugeben. Das klingt zunächst einfach, doch die Ausstellung ist mit einer erheblichen Verantwortung verbunden. Denn ein digitaler Nachweis ist nur so vertrauenswürdig wie der Aussteller selbst. Wenn eine Hochschule ein digitales Diplom ausstellt, muss sichergestellt sein, dass dieses nicht gefälscht werden kann. Wenn eine Behörde einen Registerauszug erstellt, muss dieser rechtlich belastbar sein. Und wenn ein Unternehmen ein Zertifikat für ein Produkt ausgibt, muss dieses den tatsächlichen Qualitätsstandards entsprechen.
Die Herausforderungen für Issuer:
- Rechtliche Grundlage: Nicht jede Organisation darf jeden Nachweis ausstellen. Während Hochschulen beispielsweise berechtigt sind, akademische Zeugnisse zu vergeben, benötigen Unternehmen für bestimmte Zertifikate möglicherweise eine offizielle Akkreditierung. Die Frage „Dürfen wir das?“ ist daher eine der ersten, die sich ein Issuer stellen muss.
- Fälschungssicherheit: Digitale Nachweise müssen so gestaltet sein, dass sie nicht manipuliert werden können. Das erfordert den Einsatz elektronischer Siegel oder qualifizierter Signaturen, die sicherstellen, dass der Nachweis tatsächlich vom angegebenen Aussteller stammt und nicht verändert wurde.
- Widerruf und Gültigkeit: Was passiert, wenn ein Nachweis nicht mehr gültig ist? Ein abgelaufenes Zertifikat, ein widerrufenes Diplom oder ein fehlerhafter Registerauszug müssen schnell und zuverlässig aus dem Verkehr gezogen werden können. Issuer benötigen daher Mechanismen, um Nachweise bei Bedarf zu sperren und sicherzustellen, dass diese Sperrung auch bei der Prüfung erkannt wird.
- Skalierbarkeit: Besonders für Organisationen, die große Mengen an Nachweisen ausstellen (z. B. Hochschulen mit tausenden Absolventen pro Jahr), ist die Frage der Skalierbarkeit entscheidend. Manuelle Prozesse sind hier keine Option . Stattdessen braucht es automatisierte Systeme, die die Ausstellung, Signatur und Verwaltung von Nachweisen effizient abwickeln.
Typische Beispiele für Issuer:
- Hochschulen und Bildungseinrichtungen, die digitale Diplome und Zeugnisse ausstellen.
- Behörden, die Registerauszüge, Bescheide oder Genehmigungen erteilen.
- Zertifizierungsstellen, die Compliance- oder Qualitätsnachweise vergeben.
- Unternehmen, die Produktzertifikate, Mitarbeiterausweise oder Berechtigungsnachweise erstellen.
Was Issuer in der Praxis beachten müssen: Ein Issuer trägt nicht nur die Verantwortung für die korrekte Ausstellung, sondern auch für die langfristige Integrität der Nachweise. Das bedeutet: Selbst Jahre nach der Ausstellung muss nachweisbar sein, dass ein Nachweis echt ist und nicht manipuliert wurde. Hier kommen Zeitstempel und Audit-Protokolle ins Spiel, die sicherstellen, dass der Zustand eines Nachweises zu jedem Zeitpunkt nachvollziehbar.
Der Holder: Die Verwaltung digitaler Nachweise im Alltag
Während der Issuer für die Ausstellung verantwortlich ist, liegt die Verwaltung und Nutzung digitaler Nachweise beim Holder. Als Holder speichert und verwaltet eine Organisation digitale Nachweise – sei es für den eigenen Gebrauch oder zur Vorlage gegenüber Dritten. Doch die Rolle des Holders ist komplexer, als es auf den ersten Blick scheint. Denn sie umfasst nicht nur die technische Speicherung, sondern auch Zugriffskontrolle, Datenschutz und die Frage, wer im Namen der Organisation handeln darf.
Die Herausforderungen für Holder:
- Sichere Speicherung: Digitale Nachweise müssen so gespeichert werden, dass sie vor Verlust, Diebstahl oder Manipulation geschützt sind. Das erfordert sichere Wallet-Lösungen, die sowohl für natürliche Personen (z. B. Mitarbeitende) als auch für juristische Personen (z. B. Unternehmen) geeignet sind.
- Rollen und Berechtigungen: Nicht jeder in einer Organisation darf jeden Nachweis vorzeigen. Ein Compliance-Nachweis sollte beispielsweise nur von autorisierten Personen eingereicht werden können. Holder müssen daher Rollen- und Berechtigungsmodelle etablieren, die sicherstellen, dass Nachweise nur von den richtigen Personen genutzt werden.
- Integration in bestehende Systeme: Digitale Nachweise existieren nicht im luftleeren Raum. Sie müssen in bestehende Prozesse eingebunden werden – sei es in ERP-Systeme (für Lieferantennachweise), HR-Systeme (für Mitarbeiterqualifikationen) oder Compliance-Tools (für regulatorische Nachweise). Die Frage ist daher: Wie lassen sich digitale Nachweise nahtlos in die bestehende IT-Landschaft integrieren?
- Datenschutz: Digitale Nachweise enthalten oft sensible Daten – etwa persönliche Qualifikationen oder Unternehmensinformationen. Holder müssen sicherstellen, dass diese Daten DSGVO-konform verarbeitet und gespeichert werden. Das gilt besonders dann, wenn Nachweise in Cloud-Lösungen verwaltet werden.
Typische Beispiele für Holder:
- Unternehmen, die eigene Compliance-Nachweise (z. B. ISO-Zertifikate) verwalten und gegenüber Behörden oder Kunden vorlegen.
- Mitarbeitende, die im Namen ihres Arbeitgebers digitale Berechtigungsnachweise nutzen (z. B. für den Zugang zu sicheren Bereichen).
- Lieferanten, die Zertifikate oder Qualifikationsnachweise für ihre Auftraggeber bereithalten.
Was Holder in der Praxis beachten müssen: Die Rolle des Holders ist oft die unsichtbarste im Wallet-Ökosystem und doch eine der wichtigsten. Denn während Issuer und Verifier aktiv Nachweise erstellen oder prüfen, liegt es am Holder, diese im Alltag nutzbar zu machen. Das erfordert nicht nur technische Lösungen, sondern auch klare Prozesse, die sicherstellen, dass Nachweise korrekt verwaltet und bei Bedarf vorgelegt werden können.
Der Verifier: Die Kunst der vertrauenswürdigen Prüfung
Als Verifier prüft eine Organisation digitale Nachweise auf ihre Echtheit, Gültigkeit und Herkunft. Diese Rolle ist besonders kritisch, denn sie entscheidet darüber, ob ein Nachweis als vertrauenswürdig eingestuft wird. Ein falsch geprüfter Nachweis kann schwerwiegende Konsequenzen haben: Eine Bank, die einen gefälschten Unternehmensnachweis akzeptiert, riskiert Compliance-Verstöße. Ein Arbeitgeber, der ein manipuliertes Diplom anerkennt, stellt möglicherweise unqualifizierte Mitarbeitende ein. Und eine Behörde, die einen ungültigen Registerauszug akzeptiert, trifft womöglich fehlerhafte Entscheidungen.
Die Herausforderungen für Verifier:
- Vertrauenswürdige Quellen: Nicht jeder Aussteller ist gleich vertrauenswürdig. Ein digitales Diplom einer renommierten Universität hat eine andere Glaubwürdigkeit als ein selbst ausgestelltes Zertifikat eines unbekannten Anbieters. Verifier müssen daher Vertrauenslisten oder Register nutzen, um zu entscheiden, welchen Ausstellern sie vertrauen.
- Automatisierte vs. manuelle Prüfung: In vielen Fällen müssen Nachweise in Echtzeit geprüft werden – etwa bei der Eröffnung eines Bankkontos oder der Zulassung zu einer Prüfung. Hier sind automatisierte Validierungsdienste unerlässlich, die die Echtheit eines Nachweises innerhalb von Sekunden bestätigen können. In anderen Fällen (z. B. bei hochsensiblen Compliance-Checks) kann eine manuelle Prüfung sinnvoll sein.
- Dokumentation und Audit: Besonders in regulierten Branchen (z. B. Finanzwesen, Gesundheitssektor) ist die Nachweisbarkeit der Prüfung entscheidend. Verifier müssen daher sicherstellen, dass jede Prüfung protokolliert wird – sei es für interne Audits oder behördliche Kontrollen.
- Widerrufsprüfung: Selbst ein gültiger Nachweis kann seine Gültigkeit verlieren – etwa wenn ein Zertifikat widerrufen wird oder ein Diplom aufgrund von Täuschung für ungültig erklärt wird. Verifier müssen daher Mechanismen etablieren, um Widerrufslisten (z. B. über OCSP) abzufragen und sicherzustellen, dass ein Nachweis zum Zeitpunkt der Prüfung noch gültig ist.
Typische Beispiele für Verifier:
- Banken und Finanzdienstleister, die im Rahmen von KYB-Prozessen (Know Your Business) Unternehmensnachweise prüfen.
- Arbeitgeber, die die Qualifikationen von Bewerbern verifizieren.
- Plattformen und Marktplätze, die die Berechtigungen ihrer Nutzer prüfen (z. B. bei der Zulassung zu bestimmten Diensten).
- Behörden, die eingereichte Nachweise (z. B. für Genehmigungsverfahren) auf ihre Echtheit überprüfen.
Was Verifier in der Praxis beachten müssen: Die Rolle des Verifiers ist die anspruchsvollste im Wallet-Ökosystem, denn sie erfordert nicht nur technische Lösungen, sondern auch Vertrauensentscheidungen. Ein Verifier muss abwägen: Welchen Ausstellern vertraue ich? Welche Prüfkriterien lege ich an? Und wie dokumentiere ich meine Entscheidungen? Hier kommt es auf eine klare Prüfstrategie an, die sowohl rechtliche Anforderungen als auch betriebliche Abläufe berücksichtigt.
Die vierte Rolle: Plattform- und Infrastrukturbetreiber – wenn Technologie zum Produkt wird
Neben den drei Grundrollen Issuer, Holder und Verifier gibt es eine vierte, oft unterschätzte Rolle: die des Plattform- und Infrastrukturbetreibers. Diese Rolle ist besonders für Softwareanbieter, IT-Dienstleister und Rechenzentren relevant, die nicht selbst digitale Nachweise ausstellen oder prüfen, sondern die technische Grundlage dafür bereitstellen.
Die Herausforderungen für Plattformbetreiber:
- Mandantenfähigkeit: Viele Plattformbetreiber müssen Lösungen für mehrere Kunden anbieten – etwa SaaS-Anbieter, die digitale Identitätsfunktionen in ihre Produkte integrieren. Das erfordert mandantenfähige Infrastrukturen, die sicherstellen, dass die Daten verschiedener Kunden strikt voneinander getrennt bleiben.
- APIs und Integration: Plattformbetreiber müssen sicherstellen, dass ihre Lösungen nahtlos in die Systeme ihrer Kunden integriert werden können. Das erfordert gut dokumentierte APIs, die sowohl die Ausstellung als auch die Prüfung digitaler Nachweise unterstützen.
- Betriebsmodelle: Die Infrastruktur kann in verschiedenen Modellen betrieben werden – von der Public Cloud über Private Cloud bis hin zu On-Premise-Lösungen. Plattformbetreiber müssen entscheiden, welches Modell am besten zu den Anforderungen ihrer Kunden passt.
- Sicherheit und Compliance: Da Plattformbetreiber oft sensible Daten verarbeiten, müssen sie hohe Sicherheitsstandards einhalten – etwa durch verschlüsselte Kommunikation, sichere Schlüsselverwaltung und regelmäßige Sicherheitsaudits.
Typische Beispiele für Plattformbetreiber:
- SaaS-Anbieter, die digitale Identitätsfunktionen in ihre Produkte integrieren (z. B. für Onboarding-Prozesse).
- DMS- und ECM-Anbieter, die Signatur- und Siegel-Funktionen in ihre Dokumentenmanagement-Systeme einbauen.
- IT-Dienstleister, die Trust-Service-Infrastrukturen für ihre Kunden betreiben.
- Rechenzentren, die sichere Betriebsmodelle für digitale Identitätslösungen anbieten.
Was Plattformbetreiber in der Praxis beachten müssen: Die Rolle des Plattformbetreibers ist die technisch anspruchsvollste, denn sie erfordert nicht nur Expertise in digitalen Identitäten, sondern auch in Skalierbarkeit, Sicherheit und Compliance. Ein Plattformbetreiber muss sicherstellen, dass seine Lösung sowohl den technischen Anforderungen (z. B. hohe Verfügbarkeit) als auch den rechtlichen Vorgaben (z. B. eIDAS, DSGVO) gerecht wird.
Eine Organisation, mehrere Rollen: Warum Sie meistens mehrere Hüte tragen
In der Theorie sind die Rollen im Wallet-Ökosystem klar getrennt. In der Praxis jedoch übernehmen die meisten Organisationen mehrere Rollen gleichzeitig – oft ohne sich dessen bewusst zu sein.
Ein Industrieunternehmen könnte beispielsweise:
- Issuer sein, wenn es Produktzertifikate für seine Kunden ausstellt.
- Holder sein, wenn es eigene Compliance-Nachweise gegenüber Behörden vorlegt.
- Verifier sein, wenn es die Zertifikate seiner Lieferanten prüft.
Diese Kombination von Rollen ist kein Einzelfall, sondern die Regel. Doch sie bringt auch Herausforderungen mit sich: Wie lassen sich die verschiedenen Verantwortlichkeiten unter einen Hut bringen? Wie vermeidet man Interessenkonflikte? Und wie stellt man sicher, dass die Infrastruktur alle Anforderungen abdeckt?
Typische Kombinationsszenarien:
- Banken sind oft Verifier (KYB-Prozesse), Holder (eigene regulatorische Nachweise) und Issuer (Kundennachweise).
- Industrieunternehmen sind häufig Issuer (Produktzertifikate), Holder (eigene Zertifizierungen) und Verifier (Lieferantennachweise).
- Hochschulen sind typischerweise Issuer (Diplome), Verifier (eingereichte Nachweise von Bewerbern) und Holder (eigene Organisationsnachweise).
Die Herausforderung: Rollenkonflikte vermeiden
Wenn eine Organisation mehrere Rollen übernimmt, kann es zu Interessenkonflikten kommen. Ein Unternehmen, das gleichzeitig Issuer und Verifier ist, könnte beispielsweise versucht sein, eigene Nachweise bevorzugt zu behandeln. Hier ist es wichtig, klare Prozesse und Kontrollen zu etablieren, die sicherstellen, dass jede Rolle unabhängig voneinander funktioniert
Rollen-Checkliste: Welche Rolle übernimmt Ihre Organisation?
Die Rollenklärung ist der erste Schritt zur praktischen Umsetzung. Doch wie finden Sie heraus, welche Rolle(n) Ihre Organisation übernimmt? Hier sind einige Leitfragen, die Ihnen helfen, Klarheit zu gewinnen:
✅ Sind Sie Issuer? Fragen Sie sich:
- Stellen wir offizielle Nachweise aus? (z. B. Zertifikate, Zeugnisse, Bescheide)
- Kontrollieren wir die Datenquellen, aus denen diese Nachweise erzeugt werden?
- Vertrauen andere Organisationen unseren Nachweisen? (z. B. Kunden, Behörden, Partner)
- Müssen wir unsere Nachweise signieren, siegeln oder widerrufen können?
Wenn Sie diese Fragen mit „Ja“ beantworten, sind Sie mit hoher Wahrscheinlichkeit Issuer.
✅ Sind Sie Holder? Fragen Sie sich:
- Verwalten wir eigene digitale Nachweise, die wir gegenüber Dritten nutzen? (z. B. Compliance-Nachweise, Registerauszüge)
- Nutzen unsere Mitarbeitenden Nachweise im Namen unserer Organisation? (z. B. Berechtigungsnachweise)
- Müssen wir Rollen, Vollmachten oder Berechtigungen verwalten?
Wenn das auf Sie zutrifft, übernehmen Sie wahrscheinlich die Rolle des Holders.
✅ Sind Sie Verifier? Fragen Sie sich:
- Prüfen wir digitale Nachweise anderer Organisationen? (z. B. im Onboarding, bei Compliance-Checks)
- Laufen unsere Prüfprozesse heute noch manuell oder PDF-basiert ab?
- Müssen wir Echtheit, Gültigkeit oder Widerruf von Nachweisen prüfen?
- Dokumentieren wir unsere Prüfungen für Audits oder behördliche Kontrollen?
Falls ja, sind Sie vermutlich Verifier.
✅ Sind Sie Plattformbetreiber? Fragen Sie sich:
- Integrieren wir Wallet- oder Credential-Funktionen in unsere Software?
- Stellen wir Trust Services für unsere Kunden bereit? (z. B. Signatur-APIs, Validierungsdienste)
- Unterstützen wir mehrere Mandanten oder hohe Volumina?
Wenn das auf Sie zutrifft, übernehmen Sie womöglich die Rolle des Plattformbetreibers.
Was die Rollenklärung für Ihre Infrastruktur bedeutet
Die Rollenklärung ist nicht nur eine theoretische Übung, denn sie hat konkrete Auswirkungen auf Ihre technische Architektur. Je nachdem, welche Rolle(n) Sie übernehmen, benötigen Sie unterschiedliche Trust Services, Schnittstellen und Betriebsmodelle.
Infrastruktur für Issuer: Ausstellung, Signatur und Widerruf
Als Issuer benötigen Sie vor allem:
- Ausstellungskomponenten, die digitale Nachweise automatisch generieren und signieren.
- Elektronische Siegel oder qualifizierte Signaturen, um die Echtheit der Nachweise zu gewährleisten.
- Zertifikatsmanagement, um Schlüssel sicher zu verwalten und bei Bedarf zu widerrufen.
- Audit- und Logging-Funktionen, um die Ausstellung nachvollziehbar zu dokumentieren.
Beispiel: Eine Hochschule, die digitale Diplome ausstellt, benötigt eine automatisierte Lösung, die jedes Diplom mit einem elektronischen Siegel versieht und bei Bedarf widerrufen kann.
Infrastruktur für Holder: Sichere Verwaltung und Nutzung
Als Holder benötigen Sie vor allem:
- Sichere Wallet-Lösungen, die digitale Nachweise speichern und verwalten.
- Rollen- und Berechtigungsmodelle, die sicherstellen, dass nur autorisierte Personen Nachweise nutzen können.
- Integration in bestehende Systeme (z. B. ERP, HR, Compliance), um Nachweise nahtlos in bestehende Prozesse einzubinden.
- Datenschutzmechanismen, die sicherstellen, dass sensible Daten DSGVO-konform verarbeitet werden.
Beispiel: Ein Unternehmen, das Compliance-Nachweise verwaltet, benötigt eine Wallet-Lösung, die diese Nachweise sicher speichert und bei Bedarf gegenüber Behörden vorlegen kann.
Infrastruktur für Verifier: Validierung und Dokumentation
Als Verifier benötigen Sie vor allem:
- Validierungsdienste, die die Echtheit und Gültigkeit digitaler Nachweise prüfen.
- Widerrufsprüfung, um sicherzustellen, dass ein Nachweis zum Zeitpunkt der Prüfung noch gültig ist.
- Dokumentationsmechanismen, die jede Prüfung protokollieren (z. B. für Audits).
- API-Integration, um Prüfprozesse in bestehende Systeme (z. B. Portale, Fachverfahren) einzubinden.
Beispiel: Eine Bank, die Unternehmensnachweise im KYB-Prozess prüft, benötigt eine automatisierte Validierungslösung, die die Echtheit der Nachweise in Echtzeit bestätigt.
Infrastruktur für Plattformbetreiber: Mandantenfähigkeit und Skalierung
Als Plattformbetreiber benötigen Sie vor allem:
- Mandantenfähige Infrastruktur, die die Daten verschiedener Kunden strikt voneinander trennt.
- Signatur-, Siegel- und Zertifikats-APIs, die in die Systeme Ihrer Kunden integriert werden können.
- Monitoring und SLAs, die eine hohe Verfügbarkeit und Performance garantieren.
- Sichere Betriebsmodelle, die den Anforderungen Ihrer Kunden gerecht werden (z. B. Cloud, Hybrid, On-Premise).
Beispiel: Ein SaaS-Anbieter, der digitale Identitätsfunktionen in sein Produkt integriert, benötigt eine mandantenfähige Trust-Service-Infrastruktur, die für jeden Kunden individuell konfiguriert werden kann.
Wie SIGN8 unterstützen kann
Die Umsetzung digitaler Identitätsprozesse ist komplex, aber sie muss nicht allein bewältigt werden. SIGN8 bietet Unternehmen und Behörden die passende Trust-Service-Infrastruktur, um die Anforderungen ihrer Rolle im Wallet-Ökosystem zu erfüllen. Ob Sie digitale Nachweise ausstellen, verwalten, prüfen oder die technische Grundlage dafür bereitstellen, wir unterstützen Sie mit:
✅ Trust Center Infrastructure, einer ganzheitlichen Lösung für die Verwaltung und Ausstellung digitaler Nachweise.
✅ Elektronische Signaturen und Siegel, die die Echtheit Ihrer Nachweise gewährleisten.
✅ Zertifikatsmanagement, das Schlüssel sicher verwaltet und bei Bedarf widerruft.
✅ Validierungsdienste, die die Echtheit und Gültigkeit digitaler Nachweise prüfen.
✅ APIs und Mandantenfähigkeit, die eine nahtlose Integration in Ihre Systeme ermöglichen.
✅ Wallet-Readiness, die sicherstellt, dass Ihre Lösung mit der EUDI-Wallet und anderen Wallet-Lösungen kompatibel ist.
Unser Ansatz: Wir verstehen uns nicht als reiner Technologieanbieter, sondern als strategischer Partner, der Ihnen hilft, digitale Identitätsprozesse sicher, compliant und zukunftsfähig umzusetzen. Dabei setzen wir auf modulare Lösungen, die sich an Ihre spezifischen Anforderungen anpassen lassen.
Fazit
Die Einführung digitaler Identitäten und verifizierbarer Nachweise ist kein reines Technologieprojekt, sie ist eine strategische Entscheidung, die weitreichende Auswirkungen auf Prozesse, Compliance und Infrastruktur hat. Der erste und wichtigste Schritt auf diesem Weg ist die Klärung der eigenen Rolle im Wallet-Ökosystem.
Denn nur wer weiß, ob er Issuer, Holder, Verifier oder Plattformbetreiber ist, kann die richtigen Weichen stellen:
- Issuer müssen sicherstellen, dass ihre Nachweise fälschungssicher und widerrufbar sind.
- Holder müssen digitale Nachweise sicher verwalten und DSGVO-konform nutzen.
- Verifier müssen Mechanismen etablieren, um Nachweise verlässlich zu prüfen.
- Plattformbetreiber müssen mandantenfähige Lösungen entwickeln, die den Anforderungen ihrer Kunden gerecht werden.
🎉 Die gute Nachricht: Sie müssen diesen Weg nicht allein gehen. Mit der richtigen Trust-Service-Infrastruktur und einem klaren Verständnis Ihrer Rolle können Sie digitale Identitätsprozesse sicher, effizient und zukunftsfähig gestalten. Und genau hier setzt SIGN8 an – als Partner, der Ihnen hilft, die technischen und strategischen Herausforderungen zu meistern.
Der nächste Schritt? Fragen Sie sich: Welche Rolle übernimmt meine Organisation? Und dann gehen Sie den Weg – Schritt für Schritt – in Richtung einer digital souveränen Zukunft.
Häufige Fragen zu Rollen im EUDI-Wallet Ökosystem
Kann eine Organisation mehrere Rollen gleichzeitig übernehmen?
Ja. Eine Organisation kann digitale Nachweise ausstellen, eigene Nachweise verwenden und gleichzeitig Nachweise anderer prüfen. In der Praxis sind solche Kombinationen häufig.
Welche Rolle ist für Unternehmen am wichtigsten?
Das hängt vom Use Case ab. Banken oder Plattformen sind häufig Verifier, Softwareanbieter oft Plattform- oder Infrastrukturbetreiber, Industrieunternehmen können sowohl Issuer als auch Verifier sein.
Warum sind die Rollen wichtig für die technische Architektur?
Weil jede Rolle andere Anforderungen erzeugt. Issuer benötigen Ausstellung, Signatur, Siegel und Widerruf. Verifier benötigen Validierung, Vertrauensprüfung und Dokumentation. Plattformbetreiber benötigen APIs, Mandantenfähigkeit und Skalierung.