
Rechtsgültige digitale Signaturen & Siegel per CSC API
Integrieren Sie eIDAS-konforme Signaturen und Siegel direkt in Ihre Anwendungen und profitieren Sie von vollständiger Kontrolle über UI/UX und Prozesse. Die CSC API von SIGN8 verbindet Ihre Systeme mit unserer qualifizierten Vertrauensinfrastruktur, ohne Medienbrüche oder externe Abhängigkeiten.
Digitales Zertifikat für sichere und rechtskonforme Geschäftsprozesse
Ein digitales Zertifikat bestätigt digitale Identitäten und schafft Vertrauen in elektronischen Prozessen – etwa bei Signaturen, Siegeln, Zeitstempeln oder Identity Verification.
Unternehmen digitalisieren dokumentenbasierte Abläufe sicher, nachvollziehbar und rechtsgültig.
Was ist die CSC API?
Die CSC API ist eine standardisierte Programmierschnittstelle des Cloud Signature Consortium. Sie verbindet Ihre Anwendung mit der SIGN8 Vertrauensinfrastruktur und ermöglicht es, elektronische, rechtsgültige Signaturen und Siegel aus dem eigenen System heraus auszulösen.
Die Schlüsselverwaltung erfolgt in Hardware-Sicherheitsmodulen (HSM) mit FIPS 140-3 Level 3-Zertifizierung.
Unterstützt werden:
✅ Qualifizierte elektronische Signaturen (QES) gemäß eIDAS
✅ Qualifizierte elektronische Siegel (qSeal) gemäß eIDAS
✅ Signaturen in den Formaten PAdES, XAdES, CAdES und JAdES mit ETSI-konformen RFC 3161-Zeitstempeln
✅ Fortgeschrittene elektronische Signaturen (FES) gemäß eIDAS
Alle kryptografischen Operationen entsprechen den ETSI-Standards EN 319 102-1 und TS 119 432.
Ihre Anwendung übernimmt
– Benutzeroberfläche und Prozesslogik
– Dokumenten- und Datenverarbeitung
– Erstellung des Hashwertes
– Einbettung und Weiterverarbeitung des Signaturwertes
SIGN8 übernimmt
– Sichere Verwaltung der Schlüssel
– Bereitstellung der Credentials
– Autorisierung des Vorgangs
– Erstellung des kryptografischen Signaturwertes
– Bereitstellung der qualifizierten Vertrauensdienste
Die CSC API bietet flexible Möglichkeiten für digitale Vertrauensprozesse
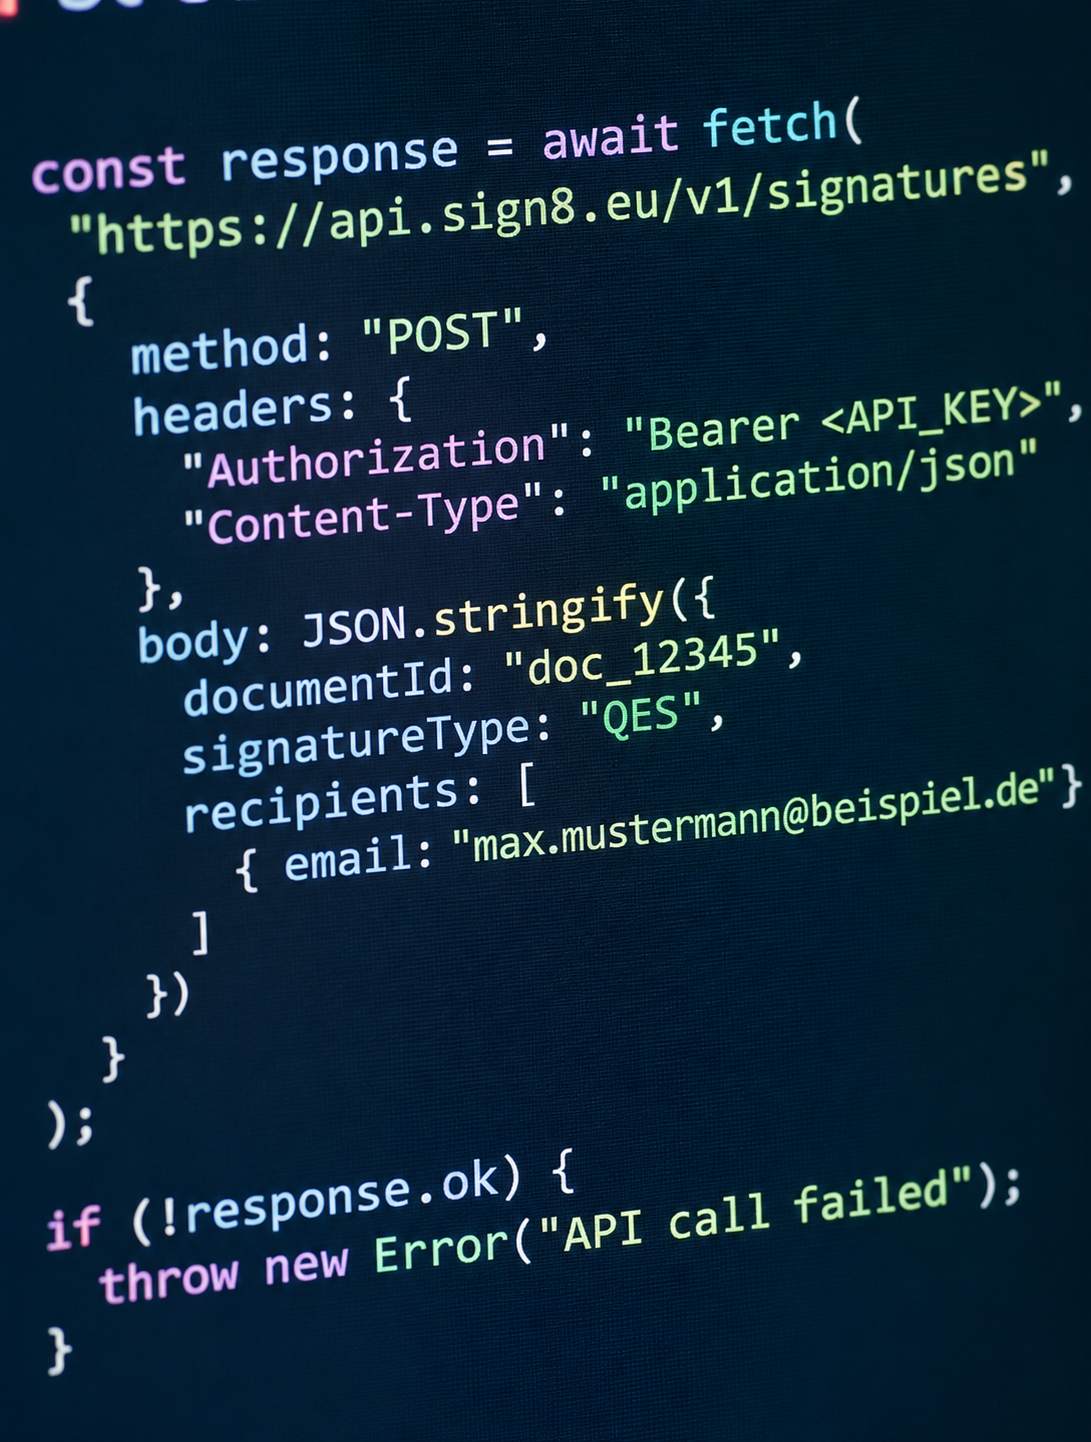
Passende Anwendungsfälle für die CSC API
Die CSC API besitzt keine eigene Benutzeroberfläche. Sie arbeitet im Hintergrund Ihrer bestehenden Anwendung.
Die CSC-API ist als Backend-Service konzipiert und stellt keine eigene Benutzeroberfläche bereit. Stattdessen wird sie in bestehende IT-Infrastrukturen integriert, um digitale Signaturprozesse nahtlos in Anwendungen wie Dokumentenmanagementsysteme, Vertragsworkflows, Kundenportale oder Fachanwendungen (z. B. Wallets) einzubetten. Die API übernimmt dabei die kryptografischen Kernfunktionen – von der Schlüsselverwaltung über die Hashwert-Erstellung bis zur Signaturwert-Generierung –, während die Frontend-Implementierung (UI/UX) vollständig in der Verantwortung des Integrators liegt.
Wichtig für die Integration: Der Signaturprozess erfordert eine Authentifizierung des Signierenden (z. B. via OAuth 2.0), um die Compliance-Anforderungen qualifizierter elektronischer Signaturen (QES) gemäß eIDAS-Verordnung zu erfüllen. Die API stellt hierfür die notwendigen Schnittstellen bereit, während die konkrete Umsetzung der Authentifizierungslogik (z. B. Redirect-Flows, Token-Handling) im Frontend oder einem zwischengeschalteten Authentifizierungsdienst erfolgt.
Durch diese Architektur bleibt die technische Hoheit über die Nutzerinteraktion beim Integrator, während die CSC-API die rechtssichere Signaturerstellung im Hintergrund übernimmt.
Funktionen der CSC API
Funktionen der CSC API
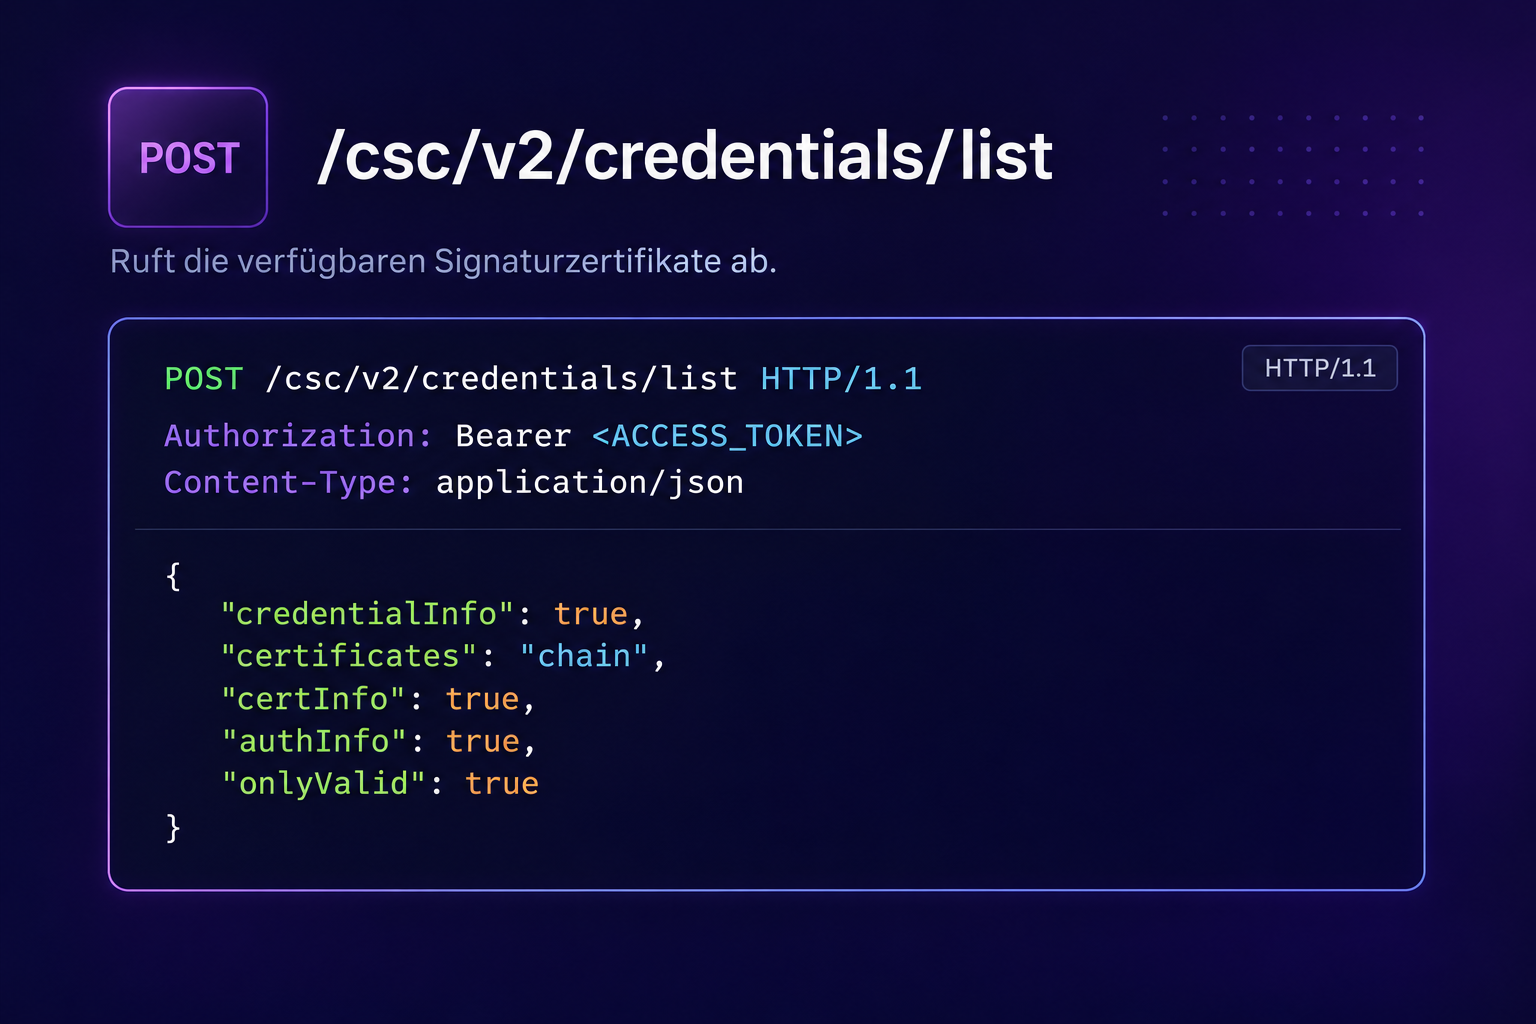
Credentials abrufen

Verfügbare Credentials und zugehörige Zertifikatsinformationen können abgefragt und ausgewählt werden.
Signaturen auslösen

Elektronische Signaturen und Siegelprozesse können direkt aus der eigenen Anwendung gestartet werden.
Hashwerte signieren

Über signHash und documentDigests werden Hashes an SIGN8 durch den Kunden gesendet.
Vorgänge autorisieren

Signatur- und Siegelvorgänge werden über das vorgesehene Autorisierungsverfahren freigegeben.
Signaturwert-Rückgabe
Die API gibt den Signaturwert zurück (inkl. Zertifikatskette und RFC 3161-Zeitstempel).
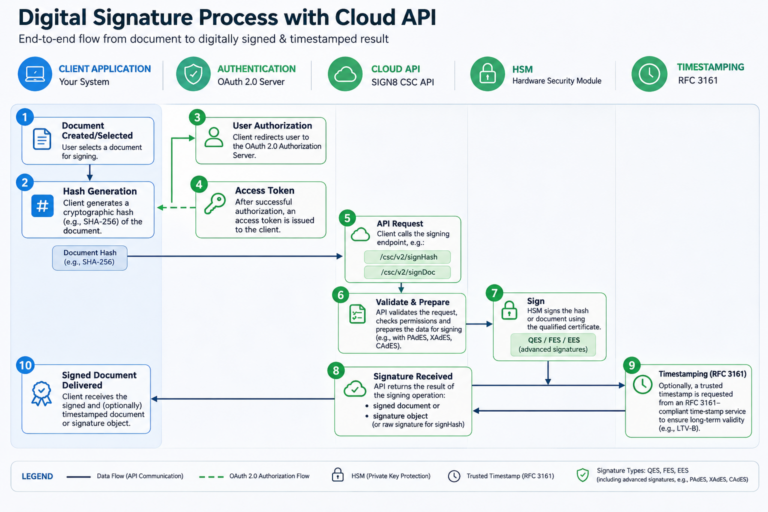
Schritt für Schritt: Technischer Ablauf
Der Signaturprozess folgt dem CSC-Standard ETSI TS 119 432 und umfasst:
Voraussetzungen für die API Integration
Die CSC API eignet sich vorallem für Unternehmen, die Signaturprozesse individuell entwickeln und technisch selbst kontrollieren möchten. Um einen reibungslosen Ablauf zu ermöglichen, sollten folgende Voraussetzungen gegeben sein:
eine bestehende Anwendung, ein Portal oder Fachverfahren
ein eigenes Entwicklungsteam oder einen Integrationspartner
einen CSC-Client und einen SIGN8 API-Zugang
Unterstützung für REST und OAuth 2.0
eine Funktion zur Erstellung von Hashwerten
die Möglichkeit, den zurückgegebenen Signaturwert einzubetten
einen definierten Autorisierungsprozess
eine Festlegung des benötigten Signatur- oder Siegelniveaus
Technische Grundlagen
Die CSC API basiert auf etablierten Webstandards und lässt sich dadurch in unterschiedliche Systemarchitekturen integrieren.
REST API: Die Kommunikation mit SIGN8 erfolgt über klar definierte REST-Endpunkte.
- Credential: Digitale Signaturberechtigung innerhalb der CSC API, die einem Nutzer oder einer Organisation zugeordnet ist und den Zugriff auf einen kryptografischen Signaturschlüssel sowie das zugehörige Zertifikat ermöglicht.
- CSC-Endpunkte: Zertifikatsinformationen als Teil des Credentials.
HTTPS: Sämtliche Daten werden verschlüsselt zwischen Ihrer Anwendung und der SIGN8 Infrastruktur übertragen.
JSON: Anfragen und Antworten werden in einem strukturierten und maschinenlesbaren Format ausgetauscht.
OAuth 2.0: Der Zugriff auf die API und die Freigabe von Signaturvorgängen erfolgen über standardisierte Autorisierungsprozesse.
Access Tokens: Nach erfolgreicher Autorisierung erhält Ihre Anwendung ein zeitlich begrenztes Token für den Zugriff auf die benötigten Funktionen.
CSC-Endpunkte: Standardisierte Endpunkte ermöglichen unter anderem das Abrufen von Credentials, Zertifikatsinformationen und Signaturergebnissen.
signHash: Signiert einen übergebenen Hashwert und gibt den rohen kryptografischen Signaturwert zurück. Die Einbettung der Signatur in ein Dokument erfolgt außerhalb der API.
signDoc: Ermöglicht die Signatur von Dokumenten oder anderen unterstützten Eingabedaten. Als Ergebnis werden entweder vollständig signierte Dokumente oder separate Signaturobjekte zurückgegeben.
Signaturprozesse direkt in Ihre Systeme integrieren
Mit der CSC API integrieren Sie elektronische Signaturen und Siegel direkt in bestehende Anwendungen, Portale und Fachverfahren – End-to-End und ohne separate Signaturanwendung.
Die standardisierte API schafft die technische Grundlage, um:
✅ qualifizierte elektronische Signaturen,
✅ qualifizierte elektronische Siegel und
✅ skalierbare Signaturprozesse
direkt aus Ihren eigenen Systemen heraus auszulösen – standardisiert, sicher und flexibel integrierbar.